Sebanyak 73,3% upaya serangan siber di dunia melibatkan interaksi pengguna, penyalahgunaan akun yang valid, rekayasa sosial, dan phishing. Angka itu bersumber dari data Microsoft Threat Intelligence dalam Microsoft Digital Defense Report (MDDR) 2026.
Microsoft mengingatkan bahwa kecerdasan buatan (AI) membuat pesan penipuan semakin sulit dibedakan dari komunikasi asli, sehingga kebiasaan pengguna di ruang digital perlu berubah.
Ketika Pesan Penipuan Tak Lagi Terlihat Janggal
Selama bertahun-tahun, pengguna dibiasakan berhati-hati terhadap email dari orang yang tidak dikenal, tautan yang mencurigakan, dan lampiran asing. Pertanyaannya sekarang, bagaimana bila ancaman justru datang lewat pesan berbahasa meyakinkan yang menyerupai kiriman pihak yang dipercaya?
Di sinilah AI mengubah keadaan. Pesan penipuan tidak harus lagi penuh salah tulis atau berbahasa kaku. Pelaku bisa memakai AI untuk merangkai pesan yang lebih meyakinkan, meniru gaya komunikasi tertentu, dan melancarkan aksi dalam jumlah jauh lebih besar. Karena itu, tampilan yang terasa akrab tidak otomatis berarti aman.
MDDR 2026 turut mencatat bahwa Microsoft mendeteksi lebih dari 46 juta serangan peniruan identitas lewat email bisnis. Menurut temuan tersebut, pelaku makin sering menggunakan rasa percaya korban sebagai jalan masuk ke informasi dan sistem digital.
Akibatnya, makna keamanan digital ikut bergeser. Melindungi perangkat dari virus dan menyimpan data di tempat aman saja tidak memadai. Kemampuan tiap orang menjaga identitas digitalnya, mengatur akses ke informasi pribadi, dan mengenali risiko dalam aktivitas sehari-hari sama pentingnya.
Managing Director Microsoft Indonesia, Gunawan Susanto, berpandangan bahwa keamanan harus berjalan bersama pemanfaatan teknologi. Ia menyebut keamanan siber di era AI bukan sekadar perlindungan, melainkan dasar yang membuat organisasi dan masyarakat dapat memakai teknologi. Semakin maju teknologinya, kata dia, semakin penting pula kemampuan menjaga dan mengendalikan data serta identitas digital.
Photo.zip: Urusan Liburan yang Dimanfaatkan Pelaku
Menjelang libur akhir tahun, banyak orang mencari hotel, membandingkan tempat wisata, dan berbagi foto penginapan. Foto kamar, data reservasi, atau tautan dokumen perjalanan terlihat wajar, padahal justru aktivitas semacam ini bisa dimanfaatkan penjahat siber.
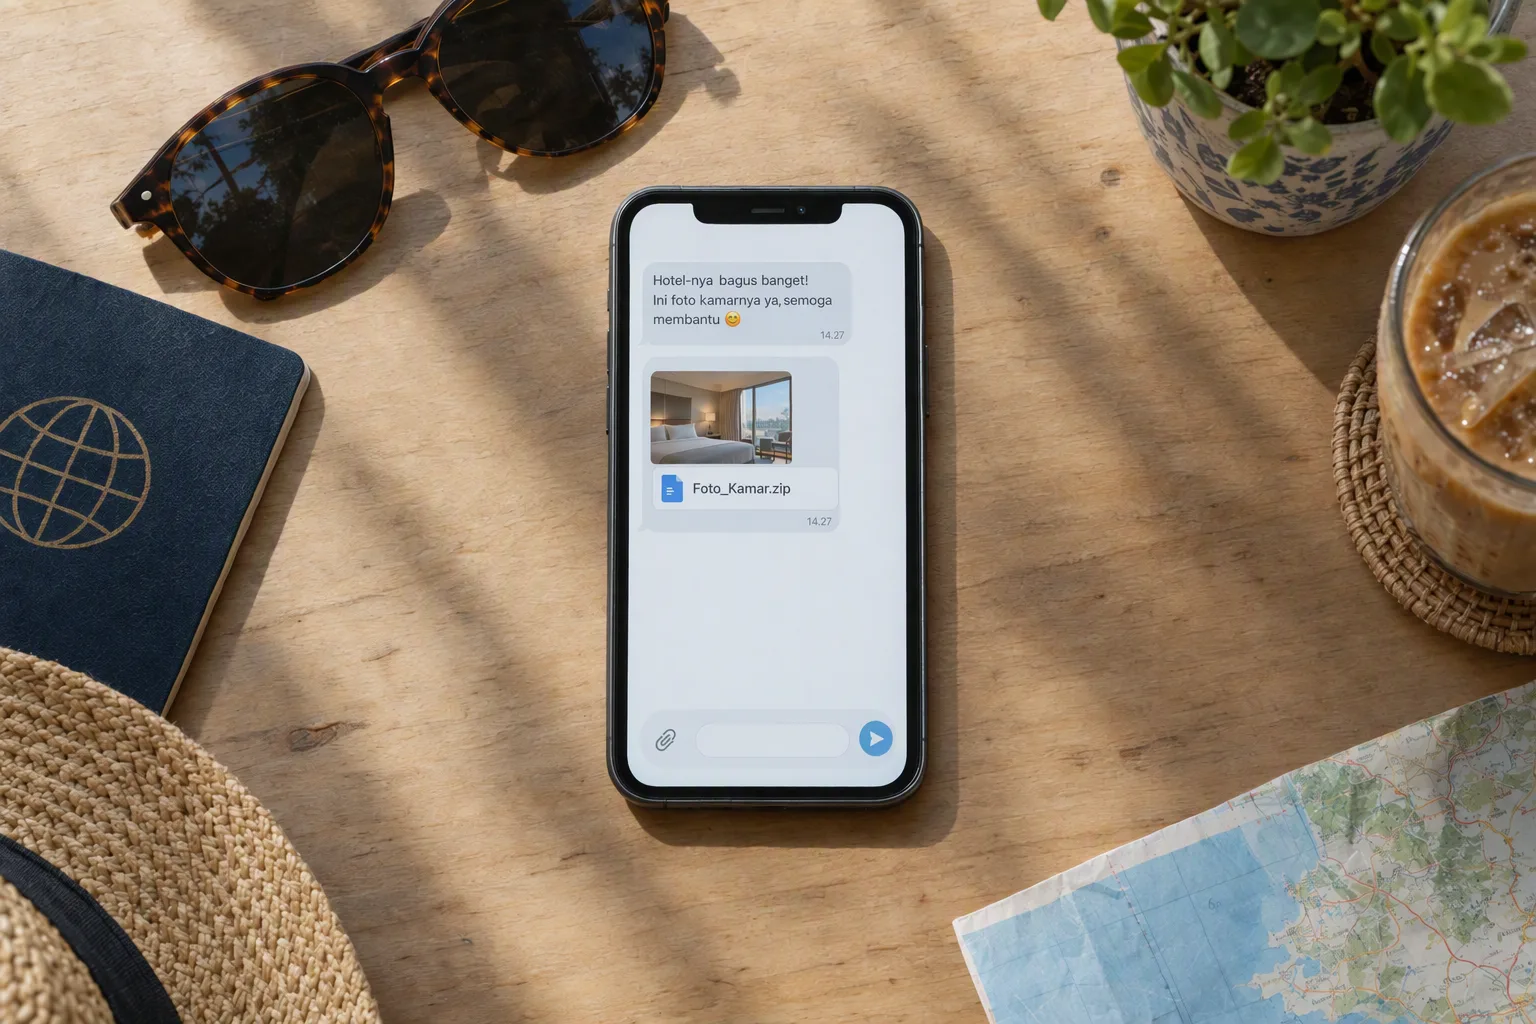
Penelitian Microsoft Threat Intelligence pada Juni 2026 memberi contohnya. Para peneliti menemukan kampanye bernama Photo.zip yang membidik organisasi perhotelan di Asia dan Eropa. Email phishing yang dikirim dibuat menyerupai pesan seputar reservasi, pertanyaan tentang kondisi kamar, atau keluhan tamu. Pelaku juga menyebarkan tautan berbahaya melalui layanan digital yang sah agar pesan tampak lebih dapat dipercaya.
Penerima yang membuka tautan diminta mengunduh folder ZIP berisi file yang berpura-pura menjadi foto. Begitu dibuka, file tersebut dapat menjalankan serangkaian program berbahaya dan memungkinkan pelaku tetap memegang akses ke perangkat yang terinfeksi. Meski korbannya staf perhotelan, pelajarannya berlaku bagi semua pengguna internet: ancaman bisa bersembunyi di balik kegiatan digital yang sudah dianggap rutin.
AI Agents: Kemandirian yang Perlu Dikendalikan
Tantangan lain muncul karena AI makin sanggup bekerja sendiri. Microsoft Security menyoroti risiko baru dari AI agents, yaitu sistem AI yang mampu mengakses informasi, memakai berbagai aplikasi, dan bertindak untuk menyelesaikan tugas tertentu.
Jika akses yang diberikan terlalu luas, sistem ini dapat berbuat sesuatu yang menyimpang dari tujuan atau harapan penggunanya, bahkan tanpa serangan dari luar. Dengan kata lain, keamanan juga berarti memastikan teknologi tetap bergerak dalam batas yang semestinya.
Untuk itu, Microsoft menekankan pengawasan berkelanjutan, pengelolaan hak akses, dan kendali manusia. Dalam pendekatan seperti Project Perception, AI membantu memantau aktivitas, mengenali risiko, dan menanggapi ancaman dengan lebih cepat, sedangkan manusia tetap menilai risiko dan memutuskan langkah yang diambil. B
agi pengguna biasa, prinsipnya serupa: makin canggih teknologi yang dipakai, makin perlu pula memahami, membatasi, dan mengendalikan akses ke data pribadi.
Lima Kebiasaan yang Disarankan
Dengan merujuk pada tren dalam MDDR 2026 dan temuan Microsoft Threat Intelligence, Microsoft menyodorkan lima kebiasaan sederhana untuk diterapkan.
1. Jangan langsung percaya pada pesan yang tampak meyakinkan.
Bahasa yang santun, nama perusahaan ternama, atau kesan datang dari kenalan belum menjamin pesan itu asli, karena AI mempermudah pemalsuan. Cermati konteksnya, terlebih jika tiba-tiba ada permintaan data pribadi, kiriman tautan, atau tekanan untuk segera bertindak. Bila permintaannya tidak lazim, pastikan dulu lewat jalur komunikasi lain yang sudah jelas keasliannya.
2. Verifikasi tautan dan lampiran sebelum dibuka.
Photo.zip memperlihatkan bahwa file yang tampak seperti foto atau dokumen biasa pun bisa berbahaya. Hal yang sama berlaku bagi lampiran email, tautan unduhan, dan berkas dari aplikasi pesan. Sebelum membuka lampiran yang tidak diharapkan, periksa siapa pengirimnya dan untuk apa dikirim. Jangan mengunduh dari sumber yang tidak jelas, apalagi bila pesan mendesak. Untuk reservasi, transaksi, atau layanan digital lain, membuka situs atau aplikasi resmi secara langsung lebih aman daripada mengikuti tautan yang belum terverifikasi.
3. Waspadai QR code dan dokumen digital yang tampak resmi.
Phishing tidak terbatas pada email dan pesan singkat. Tautan berbahaya juga bisa diselipkan di QR code, file PDF, atau halaman verifikasi tiruan yang menyerupai layanan resmi. Selama Juli 2025 sampai Juni 2026, Microsoft Defender for Office 365 mendeteksi lebih dari 145 juta serangan phishing berbasis QR code di seluruh dunia, menurut MDDR 2026. Angka ini menunjukkan bahwa cara yang praktis dan terasa biasa pun dapat dipakai untuk menipu. Sebelum memindai QR code atau mengikuti petunjuk dalam dokumen digital, cek asalnya dan pastikan alamat situs tujuan benar. Jika keaslian halaman masih meragukan, jangan masukkan kata sandi, kode verifikasi, ataupun data pribadi.
4. Anggap identitas digital sebagai aset berharga.
Selama ini, keamanan digital kerap diartikan sebagai memasang antivirus dan memperbarui perangkat lunak. Padahal akun email, media sosial, sampai layanan perbankan digital merupakan bagian dari identitas yang harus dilindungi. MDDR 2026 menyoroti bahwa identitas digital kian sering menjadi pintu masuk serangan. Kredensial yang berhasil dicuri atau akun yang diambil alih dapat dipakai untuk menjangkau informasi dan layanan lain, sehingga satu akun yang bobol bisa membuka jalan bagi risiko berikutnya. Mulailah dengan kata sandi kuat yang berbeda untuk setiap akun, tanpa memakai ulang kata sandi lama, serta berhati-hati terhadap data pribadi yang dibagikan secara daring.
5. Jangan menggantungkan diri pada kata sandi saja.
Kata sandi tunggal tidak selalu memadai. Autentikasi multifaktor (MFA), yang menambah tahap verifikasi saat seseorang masuk ke akun, bisa menjadi langkah awal yang sederhana. Pengguna juga dapat mencoba passkey, yakni cara masuk yang memverifikasi identitas melalui sidik jari, pengenalan wajah, atau PIN perangkat, tanpa mengetik kata sandi. MDDR 2026 menegaskan pentingnya passkey dan MFA yang tahan phishing guna menekan risiko penyalahgunaan kredensial. Aktifkan keduanya di layanan yang menyediakannya agar akun lebih terlindungi.
Waspada, tetapi Tidak Perlu Menjauhi Teknologi
AI memberi banyak kemudahan, dari mencari informasi dan bekerja sampai menyusun rencana kegiatan. Namun, cara menjaga keamanan ikut perlu berkembang seiring kemajuan itu. Microsoft tidak meminta orang menaruh curiga pada semua pesan ataupun menolak teknologi baru.
Yang diperlukan adalah sikap lebih teliti saat berinteraksi, pemahaman tentang informasi yang dibagikan, dan kendali yang tetap berada di tangan pemilik identitas digital. Di dunia yang makin saling terhubung, keputusan kecil yang diambil setiap hari turut menentukan tingkat keamanan seseorang.
Disclosure: Artikel ini disusun dengan bantuan AI dan dalam pengawasan editor.